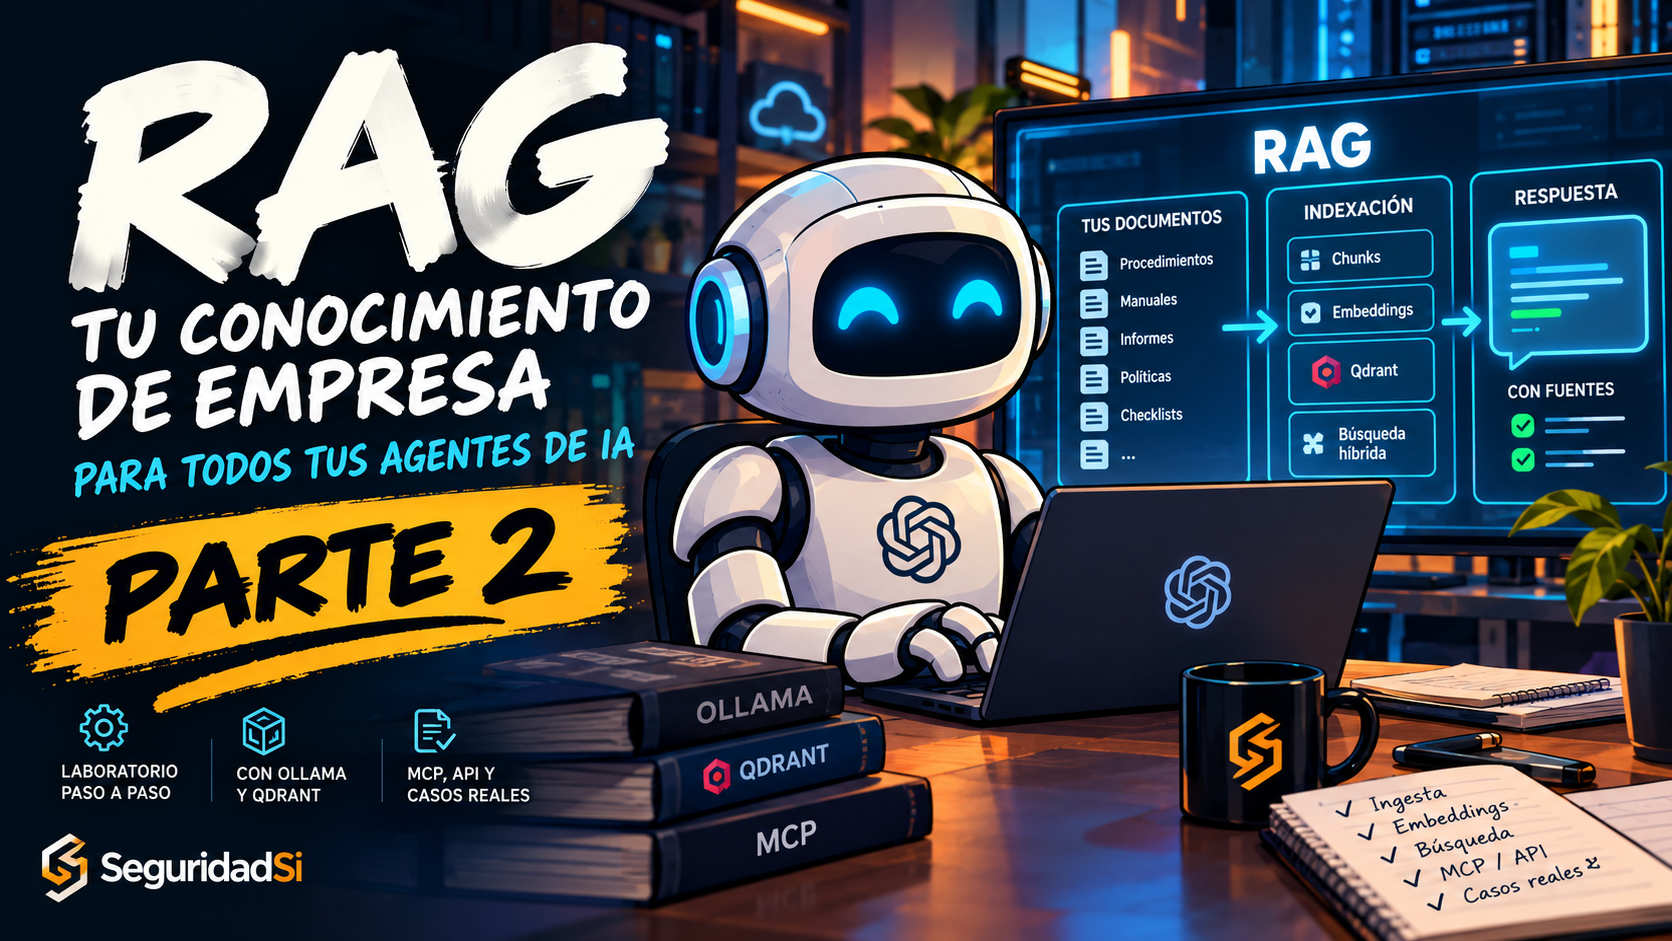
Servidor RAG con Qdrant, Ollama y MCP para tus agentes de IA
Estimados amigos de Inseguros !!! En la entrada anterior vimos qué es un RAG, en qué se diferencia del fine-tuning...
Estimados amigos de Inseguros !!! En la entrada anterior vimos qué es un RAG, en qué se diferencia del fine-tuning...
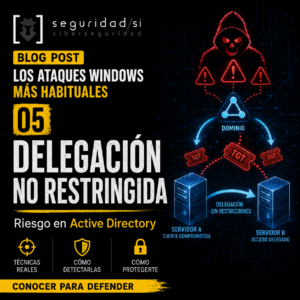
Estimados amigos de Inseguros !!! La delegación en Active Directory es una de esas funcionalidades que nacieron para resolver problemas
Qué son los honeypots en ciberseguridad y cómo usarlos para detectar intrusos sin falsos positivos: cuentas señuelo, canary tokens, honeyports y decepción.
7 formas de exponer contraseñas, API keys y secretos sin darte cuenta Estimados amigos de Inseguros !!! Cuando hablamos de
Guía práctica de KQL en Microsoft Sentinel: operadores, tablas SigninLogs y AuditLogs, consultas reales de SOC y los errores típicos al empezar con Kusto.
Estimados amigos de Inseguros !!! El hacking ético atrae mucho. Es normal. Tiene una parte técnica, una parte creativa y
7 herramientas para el cracking de contraseñas: identificar hashes, generar diccionarios a medida, atacar con GPU y validar credenciales en red. Guía práctica.
7 herramientas gratis para la enumeración de subdominios en pentesting y bug bounty: descubrimiento pasivo, fuerza bruta DNS, permutaciones, resolución y takeover.
Estimados amigos de Inseguros !!! Hoy vamos a hablar sobre qué es una PAW y cómo protege Active Directory de
7 herramientas gratis para auditar la seguridad de tus APIs: descubrimiento de endpoints, parámetros ocultos, fuzzing por esquema, JWT, GraphQL y tráfico real.