Estimados amigos de Inseguros !!!
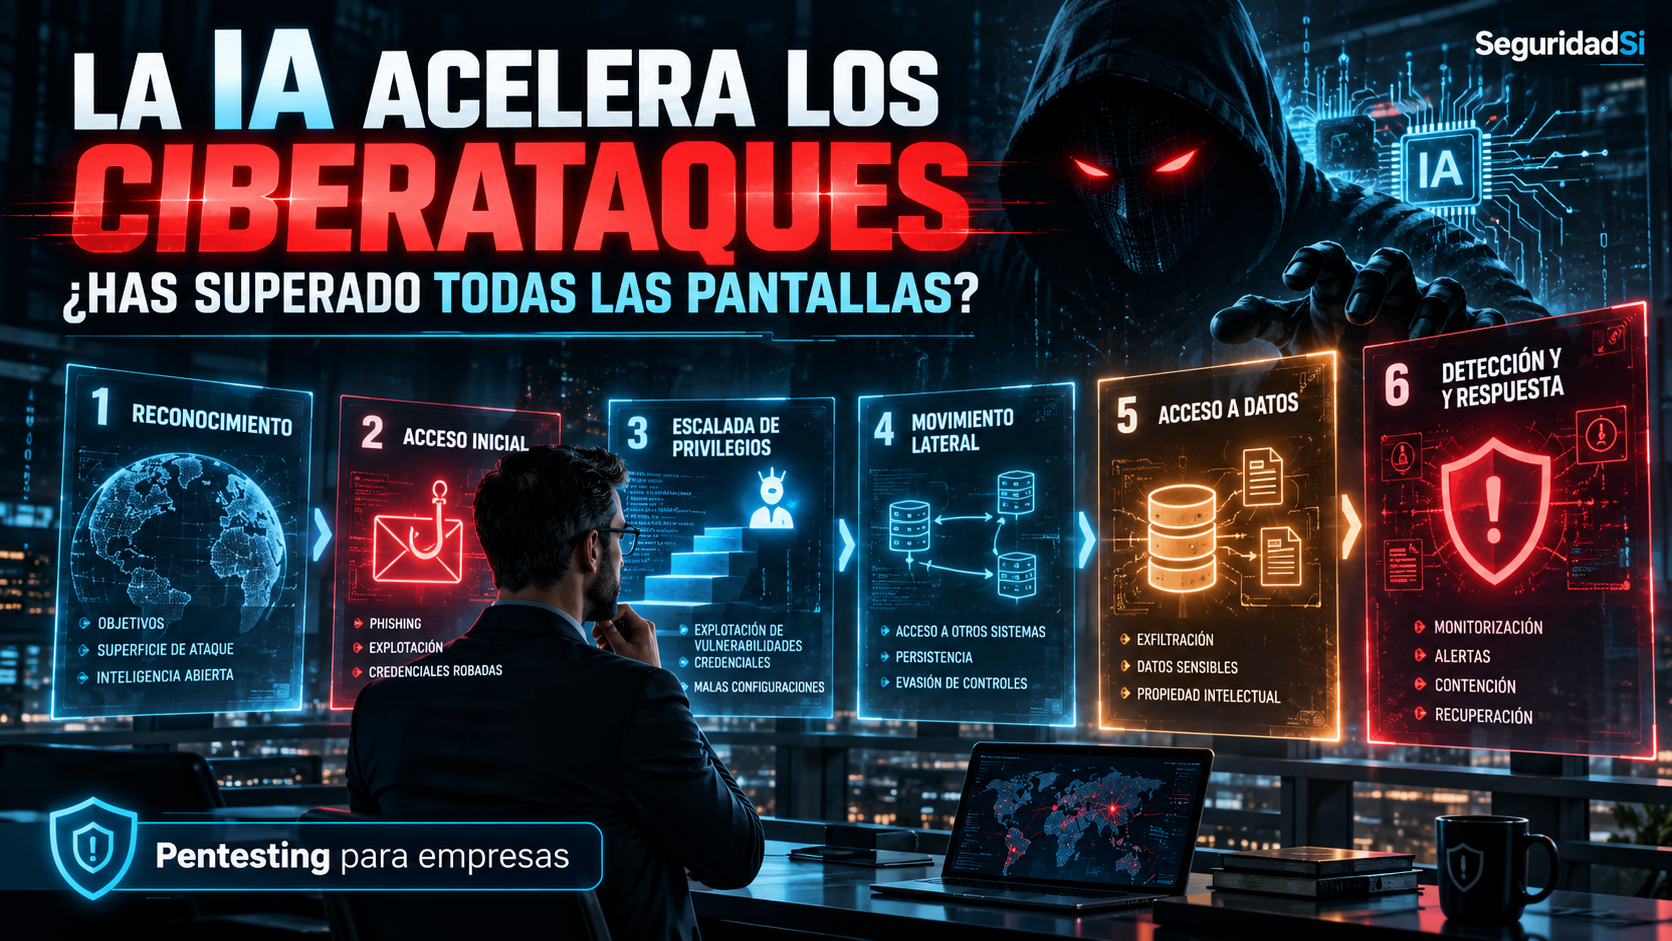
La IA acelera los ciberataques: ¿tu empresa ha superado todas las pantallas?
Hay algo que me preocupa especialmente de la situación actual de la ciberseguridad.
La velocidad.
Durante años hemos estado acostumbrados a trabajar con unos tiempos relativamente previsibles. Los departamentos de IT despliegan sistemas, aplican medidas de seguridad, actualizan sus plataformas y, cuando pueden, revisan si todo sigue estando correctamente protegido.
El problema es que la velocidad a la que un atacante puede preparar y ejecutar determinadas acciones está cambiando radicalmente.
Y buena parte de la culpa la tiene la inteligencia artificial.
Hoy podemos utilizar agentes de IA para automatizar reconocimientos, analizar grandes cantidades de información, identificar posibles puntos de entrada, generar scripts o encadenar determinadas tareas ofensivas.
Y no estamos hablando de ciencia ficción.
¿Significa esto que la IA puede comprometer automáticamente cualquier empresa?
Por supuesto que no.
Pero sí significa que determinadas tareas que antes requerían mucho trabajo manual ahora pueden ejecutarse más rápidamente, repetirse y escalarse.
Y eso cambia las reglas del juego.
Porque una empresa no puede permitirse descubrir que tiene un problema de seguridad cuando el atacante ya lo está aprovechando.
Tiene que haber hecho los deberes antes.
1. La ciberseguridad se parece cada vez más a un videojuego
Imaginad un videojuego.
Para llegar hasta el enemigo final tenemos que ir superando pantallas.
Primero necesitamos descubrir el camino.
Después encontrar una entrada.
Conseguir determinados privilegios.
Acceder a nuevas zonas.
Y finalmente llegar hasta nuestro objetivo.
Pues bien, un ciberataque puede funcionar de una manera muy parecida.
Un atacante empieza recopilando información sobre nuestra empresa. Después intenta conseguir acceso. Si lo consigue, busca cómo ampliar sus privilegios, moverse por la infraestructura o acceder a información relevante.
Cada una de esas fases sería una pantalla del videojuego.
Y aquí está lo importante.
Nosotros, como responsables de la seguridad, deberíamos haber revisado todas esas pantallas ANTES que el atacante.
No podemos esperar a que alguien encuentre una mala configuración de Active Directory para descubrir que nuestro dominio tiene rutas peligrosas de escalada de privilegios.
No deberíamos enterarnos de que existe una aplicación vulnerable porque alguien haya conseguido acceder a nuestra base de datos.
Y tampoco deberíamos comprobar por primera vez si Microsoft Sentinel detecta un movimiento lateral cuando ya tenemos un atacante dentro.
Tenemos que haber recorrido previamente esos caminos.
Y, sobre todo, comprobar que los controles funcionan.
¿Qué pantallas deberíamos tener revisadas?
Pensemos en seis ejemplos.
Pantalla 1. Reconocimiento. ¿Sabemos realmente qué activos, servicios y aplicaciones tenemos expuestos?
Pantalla 2. Acceso inicial. ¿Hemos comprobado si existen caminos que permitan entrar en nuestra infraestructura?
Pantalla 3. Privilegios. ¿Puede un usuario con pocos permisos terminar consiguiendo privilegios administrativos?
Pantalla 4. Movimiento lateral. Si alguien compromete un equipo, ¿puede alcanzar otros sistemas críticos?
Pantalla 5. Acceso a datos. ¿Están correctamente protegidos los recursos y la información más importante del negocio?
Pantalla 6. Detección y respuesta. Si alguien intenta recorrer esos caminos, ¿somos capaces de detectarlo, contenerlo y responder?
Esta última pantalla me parece especialmente importante.
Porque no siempre vamos a conseguir impedir un acceso inicial.
Pero deberíamos aspirar a limitar su impacto y disponer de capacidad para identificar qué está ocurriendo.
Ojo: superar estas pantallas no significa que seamos invulnerables. Significa que hemos comprobado determinados escenarios, reducido las rutas de ataque conocidas y validado los controles correspondientes.
Y precisamente aquí es donde entra el pentesting.
2. El pentesting es la manera de comprobar qué pantallas podemos superar
Un pentesting consiste en realizar pruebas de seguridad autorizadas para identificar y validar posibles caminos de ataque.
No se trata únicamente de localizar configuraciones incorrectas.
Se trata de comprobar qué podría hacer realmente un atacante ante determinadas condiciones.
Imaginemos que una empresa tiene:
- Un firewall correctamente configurado.
- Microsoft Defender desplegado.
- MFA para sus usuarios.
- Políticas de acceso condicional.
- Una solución SIEM.
- Herramientas de gestión de vulnerabilidades.
Aparentemente, tenemos bastantes medidas implantadas.
Pero ¿hemos comprobado cómo funcionan juntas?
¿Sabemos qué ocurre cuando un usuario pierde sus credenciales?
¿Hemos probado si una cuenta comprometida puede acceder a recursos sensibles?
¿Se genera una alerta cuando intentamos determinadas acciones?
¿Y alguien sabe qué hacer con esa alerta?
Estas son las preguntas que deberíamos plantearnos.
Porque tener una tecnología desplegada no significa necesariamente que el control de seguridad esté funcionando como esperamos.
Y quiero insistir en algo: un pentesting no sustituye todas las pruebas de detección, respuesta o recuperación. Para comprobar estas capacidades también podemos necesitar ejercicios de Purple Team, simulacros y validaciones específicas.
La finalidad es dejar de confiar exclusivamente en lo que creemos haber configurado y empezar a obtener evidencias de cómo está funcionando nuestra seguridad.
En SeguridadSi ofrecemos servicios de pentesting y auditorías técnicas para empresas con ese objetivo: comprobar la exposición real, identificar caminos de ataque y ayudar a decidir qué debemos corregir primero.
Vamos a repasar los principales ámbitos donde podemos realizar estas comprobaciones.
3. Pentesting externo: todo lo que Internet puede ver de nosotros
Empecemos por la superficie expuesta.
Cualquier empresa que lleve algunos años funcionando acumula tecnología.
Aplicaciones publicadas, VPN, servicios de acceso remoto, portales de proveedores, subdominios, servidores, servicios cloud…
Y no siempre existe un inventario actualizado.
De hecho, uno de los primeros problemas suele ser que no sabemos exactamente todo lo que tenemos publicado en Internet.
Durante un pentesting externo analizamos nuestra superficie de ataque y comprobamos qué posibilidades tendría un atacante sin acceso previo a la organización.
Entre otras cuestiones, revisamos:
- Dominios y subdominios.
- Servicios expuestos.
- Aplicaciones accesibles desde Internet.
- Configuraciones inseguras.
- Tecnologías y versiones.
- Posibles vulnerabilidades explotables.
- Sistemas de acceso remoto.
El objetivo no es conseguir una lista interminable de puertos.
Queremos conocer nuestra exposición real y comprobar qué caminos existen para comprometer los sistemas incluidos en el alcance.
Y aquí la IA tiene una implicación importante.
Un atacante puede automatizar buena parte del reconocimiento y del análisis inicial de los resultados, reduciendo el esfuerzo necesario para identificar objetivos interesantes.
Si nosotros tardamos meses en descubrir que tenemos un servicio olvidado y expuesto, alguien puede encontrarlo mucho antes.
Primera pantalla: conocer lo que tenemos fuera y asegurarnos de que está protegido.
4. Pentesting interno: ¿qué ocurre cuando alguien consigue entrar?
Ahora imaginemos que el atacante ya ha superado la primera línea de defensa.
No importa demasiado cómo haya ocurrido para este ejercicio.
Podría haber comprometido un equipo, conseguido unas credenciales o accedido utilizando una conexión autorizada que ha quedado bajo su control.
La pregunta ahora es:
¿Hasta dónde puede llegar?
Y aquí encontramos uno de los escenarios más interesantes del pentesting empresarial.
Una red corporativa puede tener buenos controles perimetrales y, sin embargo, presentar importantes debilidades en su interior.
Por eso analizamos elementos como:
- Segmentación de redes.
- Accesos entre sistemas.
- Permisos de usuarios.
- Configuraciones de Windows y Linux.
- Credenciales y secretos expuestos.
- Servicios internos.
- Posibles movimientos laterales.
Pensemos en algo sencillo.
Un usuario tiene acceso a su ordenador y a determinados recursos compartidos.
Perfecto.
Pero ¿qué sucede si desde ese ordenador consigue acceder a servidores que no necesita para su trabajo?
¿Y si encontramos credenciales con permisos adicionales?
¿Y si determinados servicios permiten alcanzar sistemas críticos?
Ya no estamos hablando de un problema aislado.
Estamos hablando de cómo se puede avanzar de una pantalla a otra.
Y esa capacidad de avanzar es precisamente lo que queremos limitar.
5. Active Directory y Entra ID: posiblemente una de las pantallas más importantes
Quienes me conocéis sabéis que llevo muchos años trabajando con tecnología Microsoft.
Y sigo pensando que la identidad es uno de los elementos más críticos de la seguridad corporativa.
Active Directory y Microsoft Entra ID concentran una parte importantísima del acceso a sistemas, aplicaciones y datos.
Por eso, cuando evaluamos su seguridad, no basta con comprobar si tenemos contraseñas complejas o MFA habilitado.
Necesitamos revisar las relaciones entre identidades, permisos y recursos.
Por ejemplo:
- Usuarios con privilegios excesivos.
- Grupos administrativos.
- Delegaciones peligrosas.
- Cuentas de servicio.
- Permisos heredados.
- Configuraciones de autenticación.
- Relaciones de confianza.
- Rutas de escalada de privilegios.
Herramientas como BloodHound pueden ayudarnos a identificar determinadas relaciones y caminos de ataque en los entornos compatibles.
Pero lo verdaderamente importante es comprender cómo podrían utilizarse esos caminos y qué medidas necesitamos para corregirlos.
Un atacante no necesita necesariamente comprometer el controlador de dominio directamente.
En ocasiones, una sucesión de permisos mal asignados y relaciones peligrosas puede acercarlo a recursos especialmente sensibles.
Y aquí volvemos al videojuego.
Una cuenta aparentemente inofensiva puede convertirse en el principio de una cadena de ataque.
Por eso es tan importante revisar periódicamente nuestros sistemas de identidad.
En SeguridadSi tenemos un servicio especializado de Auditoría de Active Directory y Entra ID, donde analizamos precisamente estas cuestiones.
Y si eres administrador de sistemas o profesional de ciberseguridad y quieres aprender a identificar y proteger estas rutas de ataque, también tenemos el Curso de Ciberseguridad Microsoft para Empresas: hacking y defensa avanzada de Active Directory.
Porque para defender correctamente un entorno Microsoft hay que entender también cómo puede ser atacado.
6. Aplicaciones web y APIs: otra pantalla que no podemos olvidar
Las aplicaciones empresariales han cambiado muchísimo.
Antes teníamos una aplicación web relativamente sencilla, una base de datos y poco más.
Ahora encontramos APIs, microservicios, integraciones con terceros, servicios de autenticación y aplicaciones conectadas con múltiples plataformas.
Todo esto aporta enormes posibilidades al negocio.
Pero también introduce nuevos caminos de ataque.
Una auditoría de aplicaciones web y APIs permite comprobar aspectos como:
- Autenticación y gestión de sesiones.
- Autorización y control de acceso.
- Exposición de datos.
- Validación de entradas.
- Seguridad de las APIs.
- Configuraciones y dependencias.
- Lógica de negocio.
Imaginemos una API que permite consultar facturas.
El usuario está correctamente autenticado y utiliza una conexión HTTPS.
Pero al modificar el identificador de una factura consigue consultar información perteneciente a otro cliente.
Tenemos un problema.
Y puede que no exista ningún servidor desactualizado ni ninguna vulnerabilidad espectacular.
Simplemente, la aplicación no está comprobando correctamente los permisos sobre cada recurso.
Este tipo de fallos demuestra por qué necesitamos analizar el comportamiento real de las aplicaciones.
No basta con que la aplicación funcione. Tiene que funcionar de forma segura.
Y si quieres aprender este mundo desde la perspectiva ofensiva, te recomiendo nuestro Curso de Hacking Ético y Ciberseguridad, donde trabajamos OSINT, redes, Linux, herramientas ofensivas, hacking web y laboratorios prácticos.
No se trata de aprender cuatro comandos y creerse hacker. Se trata de entender cómo se construyen y validan los ataques.
7. Pentesting cloud: Azure y Microsoft 365 también forman parte del juego
La migración a la nube ha transformado las infraestructuras empresariales.
Y con ella también han cambiado muchas de las superficies que necesitamos proteger.
Hoy una organización puede tener buena parte de sus sistemas y datos en Azure y Microsoft 365.
Pero eso no significa que toda su seguridad sea responsabilidad de Microsoft.
Seguimos teniendo que proteger nuestras identidades, configuraciones, permisos, aplicaciones y datos.
En un proyecto de evaluación cloud podemos analizar:
- Identidades y permisos.
- Recursos expuestos.
- Configuraciones de seguridad.
- Accesos a almacenamiento.
- Aplicaciones y servicios con privilegios.
- Relaciones entre recursos.
- Posibles escenarios de escalada de privilegios.
Por ejemplo, una identidad de aplicación con más permisos de los necesarios puede convertirse en un riesgo importante.
Especialmente cuando esos permisos afectan a recursos críticos.
Y aquí aparece otro problema habitual.
La infraestructura cloud cambia constantemente.
Se crean recursos, se despliegan aplicaciones, aparecen nuevas identidades y se modifican permisos.
Por eso la seguridad cloud requiere revisiones periódicas y controles continuos.
En SeguridadSi tenemos un servicio especializado de Auditoría de Azure y Microsoft 365.
Y para quienes quieran profundizar en la parte técnica, también disponemos del Curso de Hacking Azure y Microsoft 365, orientado a comprender las técnicas ofensivas y defensivas que afectan a estos entornos.
Porque la nube no elimina las pantallas del videojuego.
Simplemente introduce otras nuevas.
8. ¿Cómo realizamos un pentesting profesional?
Hasta ahora hemos hablado de las distintas superficies que pueden formar parte de una auditoría.
Pero necesitamos una metodología para llevarla a cabo.
No se trata de ejecutar herramientas sin un objetivo concreto.
Se trata de trabajar con un proceso definido, repetible y adaptado al contexto de cada empresa.
Podemos dividirlo en seis fases.
Fase 1. Reconocimiento
Identificamos los activos y recopilamos la información necesaria para comprender el entorno dentro del alcance autorizado.
Necesitamos saber qué estamos evaluando, qué sistemas forman parte del trabajo y cuáles son los objetivos de las pruebas.
Fase 2. Identificación y validación
Buscamos posibles debilidades y comprobamos cuáles representan riesgos reales para la organización.
No todas las configuraciones incorrectas tienen el mismo impacto.
Y no todos los problemas detectados pueden aprovecharse de la misma manera.
Fase 3. Explotación controlada
Cuando es necesario y está autorizado, realizamos pruebas controladas para demostrar qué consecuencias podrían tener determinados problemas.
El objetivo no es provocar daños.
Es obtener evidencias suficientes para entender el riesgo.
Fase 4. Análisis de impacto
Analizamos qué podría suceder si el problema fuese aprovechado por un atacante.
No es lo mismo comprometer una aplicación de pruebas que obtener acceso a un sistema del que depende la continuidad del negocio.
Fase 5. Recomendaciones
Definimos medidas correctoras.
Y aquí debemos ser prácticos.
Necesitamos saber qué modificar, qué configurar, qué permiso eliminar y qué controles implantar.
Recomendaciones concretas, viables y priorizadas.
Fase 6. Remediación y verificación
Y llegamos a una parte que considero fundamental.
Corregir lo que hemos encontrado y comprobar que la corrección funciona.
Porque el objetivo final no es realizar un pentesting.
El objetivo es mejorar la seguridad de la empresa.
En SeguridadSi también ofrecemos remediación y hardening para ayudar a los equipos técnicos a implantar las mejoras necesarias.
Y, para quienes quieran aprender a realizar estos trabajos con una metodología profesional, tenemos un curso especialmente relacionado con este artículo:
Curso Profesional de Auditoría de Ciberseguridad: auditoría interna, externa y cloud.
En él trabajamos el proceso completo: definir el alcance, realizar las comprobaciones, obtener evidencias, validar hallazgos, priorizar riesgos y elaborar informes técnicos.
Porque saber utilizar Nmap, BloodHound o Prowler no es lo mismo que saber realizar una auditoría profesional.
9. El informe: necesito saber qué pantallas están protegidas y cuáles no
Un buen informe de pentesting debería ayudarnos a tomar decisiones.
Por supuesto, necesitamos información técnica.
Hallazgos, evidencias, sistemas afectados, impacto y recomendaciones.
Pero también necesitamos una visión que permita comprender qué está sucediendo en nuestra organización.
Personalmente, me interesa especialmente poder responder a estas preguntas:
¿Qué sistemas presentan más riesgo?
¿Qué caminos podrían utilizarse para alcanzar activos críticos?
¿Qué controles han funcionado durante las pruebas?
¿Qué problemas debemos corregir primero?
¿Qué mejoras podemos implantar con los recursos disponibles?
Y algo especialmente interesante:
¿Qué deberíamos volver a probar cuando terminemos de corregir?
La importancia de un hallazgo tampoco debería depender exclusivamente de su CVSS.
Necesitamos considerar el contexto, la exposición, la criticidad del activo y las consecuencias que podría tener para el negocio.
Porque una empresa no necesita únicamente conocer sus problemas.
Necesita saber cómo resolverlos.
Y aquí quiero señalar algo que considero una diferencia fundamental entre proveedores.
No quiero que una empresa contrate una auditoría para recibir un PDF. Quiero que la contrate para saber cómo mejorar su seguridad.
El informe es un entregable.
La mejora de la seguridad es el objetivo.
10. Tengo ISO 27001, ENS o políticas de seguridad. ¿Necesito un pentesting?
Una pregunta habitual.
Muchas empresas han invertido importantes recursos en implantar estándares, certificaciones, políticas y procedimientos.
Y eso es positivo.
Pero debemos comprender que cumplir con determinados requisitos de seguridad no equivale necesariamente a haber validado todos nuestros controles técnicos frente a ataques.
Podemos disponer de una política de gestión de accesos perfectamente documentada y mantener permisos peligrosos en Active Directory.
Podemos tener procedimientos de actualización y conservar sistemas expuestos con configuraciones inseguras.
También podemos disponer de una solución de monitorización y descubrir que determinados comportamientos no generan alertas útiles.
Por eso es importante complementar el trabajo de gobierno y cumplimiento con pruebas técnicas.
Una cosa es tener los controles definidos. Otra es comprobar que funcionan.
Y también funciona al revés: un pentesting satisfactorio no demuestra por sí solo que todos los procesos de gobierno y gestión del riesgo estén correctamente implantados.
Necesitamos las dos perspectivas.
Y creo que cada vez más empresas deberían entenderlo así.
La seguridad no puede ser únicamente una cuestión documental.
Tiene que poder demostrarse.
11. ¿Cada cuánto deberíamos revisar nuestras pantallas?
Aquí volvemos al principio del artículo.
La velocidad.
La incorporación de inteligencia artificial a determinados procesos ofensivos puede reducir el tiempo necesario para realizar reconocimientos, analizar información o preparar ataques.
Mientras tanto, nuestras empresas siguen cambiando.
Aparecen nuevas aplicaciones, usuarios, servicios, permisos y recursos.
Y una configuración que revisamos hace seis meses puede haber cambiado completamente.
Por eso debemos abandonar la idea de que la seguridad es una fotografía que hacemos una vez y guardamos en un cajón.
Hay que revisar los sistemas cuando realizamos cambios relevantes, cuando incorporamos nuevas tecnologías y con la periodicidad adecuada a nuestro nivel de riesgo.
No estoy diciendo que tengamos que ejecutar un pentesting completo todos los meses.
Estoy diciendo que debemos tener un programa de seguridad que combine evaluación, prevención, detección, corrección y nuevas verificaciones.
Cada organización tendrá que definir la frecuencia y profundidad adecuadas.
Pero no podemos dar por superada una pantalla para siempre.
Porque el videojuego cambia.
Y los atacantes también.
12. SeguridadSi: comprobar, corregir y mejorar
En SeguridadSi llevamos más de 25 años trabajando con infraestructuras empresariales, entornos Microsoft y seguridad técnica.
Y si hay algo que tenemos claro es que no basta con implantar tecnologías de seguridad.
Hay que comprobarlas.
Por eso realizamos pentesting y auditorías técnicas para empresas, incluyendo infraestructuras internas y externas, aplicaciones web, APIs, Active Directory, Entra ID y entornos cloud.
Nuestro objetivo es ayudar a las organizaciones a conocer su nivel real de exposición, validar sus defensas y establecer las prioridades de mejora.
Pero también acompañarlas después.
Porque encontrar un problema de seguridad no es el final del trabajo.
Tenemos que poder corregirlo, verificarlo y seguir mejorando.
Y si el equipo necesita apoyo, podemos participar en esa remediación, en la consultoría posterior o en un programa de acompañamiento técnico.
¿Quieres saber cómo está realmente la seguridad de tu empresa?
Podemos ayudarte a comprobar las distintas superficies de ataque de tu organización, validar tus defensas y establecer un plan de mejora con prioridades claras.
Conoce nuestro servicio de Pentesting y Auditorías Técnicas para Empresas.
Y si eres un profesional de IT o ciberseguridad y lo que quieres es aprender a realizar estas evaluaciones, puedes empezar por nuestro Curso Profesional de Auditoría de Ciberseguridad o consultar el resto de formaciones de la Academia SeguridadSi.
Recordad una última cosa.
El atacante no necesita superar todas las pantallas posibles. Le basta con encontrar un camino que funcione.
Nuestra responsabilidad es haber revisado esos caminos, haber reducido los riesgos y estar preparados para detectar y responder cuando alguien intente utilizarlos.
Porque la inteligencia artificial está cambiando la velocidad del juego.
Y nosotros no podemos seguir jugando como hace diez años.
Gracias por leerme.