Estimados amigos de Inseguros !!!
Esto es algo que tenía en mente desde hace mucho tiempo.
Agregar fuentes de inteligencia, cruzar datos, publicar una lista de IP´s maliciosas que cualquiera pudiera meter en su firewall. La idea siempre estuvo ahí…
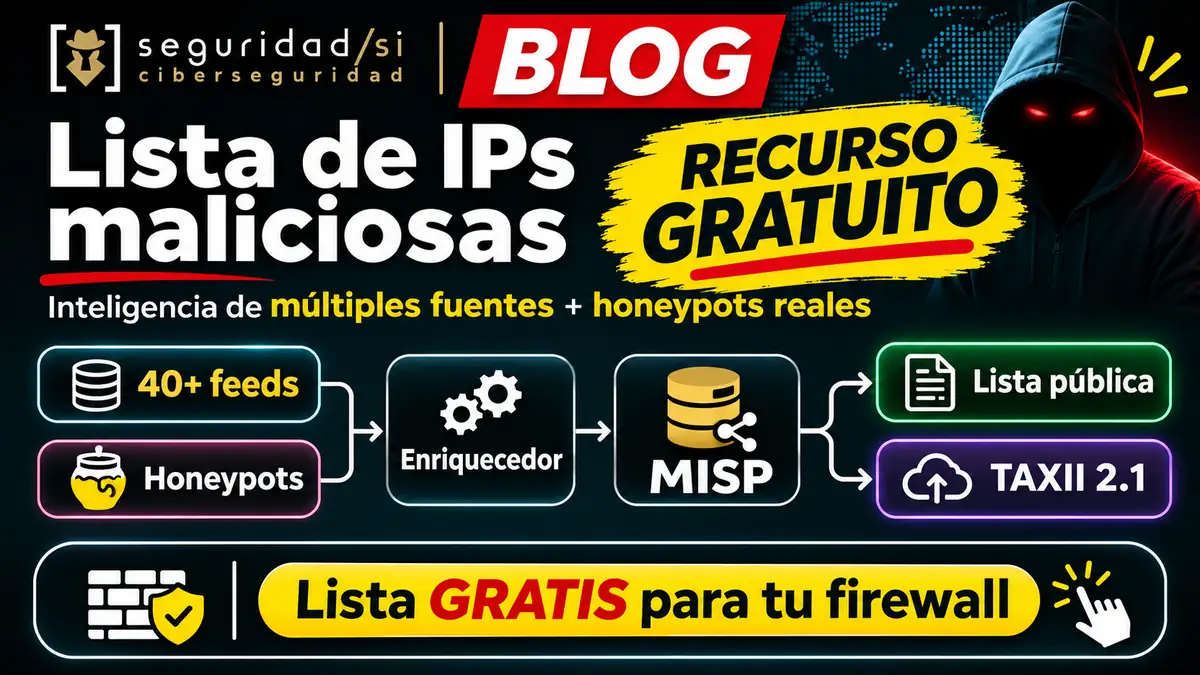
El problema es que hacerlo bien requería mucho trabajo. 40 feeds, normalización, una base de datos para cruzarlo todo. Demasiado para sacarlo adelante solo.
Con la inteligencia artificial ha sido posible materializarlo.
Por qué una sola fuente no es suficiente
Hay decenas de listas de IPs maliciosas ahí fuera. Spamhaus DROP, Emerging Threats, CINS Army, Feodo Tracker…
Algunas son gratis. Otras de pago. Algunas se actualizan cada hora. Otras llevan meses sin moverse.
¿Y tú cuántas tienes? La mayoría de los equipos acaban usando una o dos fuentes. Casi siempre por casualidad: «pues es que Paco lo configuró hace dos años y aquí sigue» 🙂
El problema no es que uses pocas fuentes. El problema es que una IP sola en una lista puede ser un falso positivo. Pero esa misma IP apareciendo en ocho fuentes distintas, de forma independiente, durante semanas… eso ya es otra historia.
Publicamos dos listas:
Lista con consenso alto (8 o más fuentes): unas 3.800 IPs. Las que no tienen discusión. Lista corta, poco ruido, alta confianza. Sin autenticación, actualización horaria.
Las fuentes que usamos
Procesamos más de 40 feeds, pero a las listas publicadas solo llegan los que tienen licencia compatible con uso comercial. Son diez:
- Spamhaus DROP, EDROP y DBL — los de siempre, pero los tres juntos
- UCEPROTECT — rangos con historial de spam, varios niveles
- Emerging Threats Compromised IPs — IPs activas en campañas de ataque
- CINS Army — sensores distribuidos
- Data-Shield IP Blocklist — abuso e infraestructura criminal
- The Tor Project (exit nodes) — nodos de salida de Tor
- X4B.net (dos feeds) — hosting de abuso y actividad maliciosa
Y luego están los honeypots
Esta parte me gusta más.
Además de los feeds públicos, tenemos una fuente propia: los honeypots de Sugardaddy desplegados en entornos de clientes reales.
Sugardaddy es nuestra plataforma de honeypots para pymes. Cuando un atacante intenta entrar por un escritorio remoto falso, una carpeta compartida señuelo o una consola de gestión ficticia… lo vemos. Con la IP de origen, la hora y lo que intentó hacer.
No es una IP que alguien reportó en internet. Es una IP que atacó activamente una instalación de un cliente nuestro, en España, esta semana.
Esas IP´s van etiquetadas con veredicto «GRAVE» en nuestro sistema MISP y están disponibles vía TAXII 2.1 para plataformas como Microsoft Sentinel, usando STIX 2.1.
¿Cómo lo uso en mi firewall?
La lista pública ya está disponible:
https://feeds.seguridadsi.com:9443/listas/feeds-publico.txt
Texto plano, sin autenticación. Compatible con Fortigate, pfSense, Cisco, NSG de Azure, Cloudflare… básicamente cualquier cosa que acepte listas de IP´s externas. Se actualiza cada hora.
Al final, lo que queremos es que el trabajo de agregar 40 fuentes, limpiar los datos, aplicar el consenso y mantener todo actualizado no lo tengas que hacer tú. Que ya lo hacemos nosotros.
También tenemos feed TAXII para Azure Sentinel y otras plataformas
Si en tu empresa utilízais Azure Sentinel, Palo Alto XSOAR o cualquier plataforma que consuma threat intelligence, tenemos también esto.
TAXII (Trusted Automated eXchange of Indicator Information) es el estándar para distribuir indicadores de amenaza entre plataformas. En lugar de descargar una lista a mano, tu SIEM la ingesta automáticamente. Los indicadores llegan solos, en formato STIX 2.1, y se actualizan sin que tengas que hacer nada.
Nuestro feed TAXII incluye las IP´s capturadas por los honeypots, con contexto real de ataques en entornos de clientes.
Si te interesa, escríbeme.
Los honeypots te dan inteligencia propia
Si este post te ha puesto los dientes largos con los honeypots… es que deberías.
Un honeypot bien desplegado no solo captura IP´s. Te da TTP´s reales de los atacantes que ya están mirando tu red. No simulados, no de un informe de Verizon, no de lo que pasó en otra empresa. Los tuyos.
Tengo un Curso Especialista en Honeypots donde montamos esto desde cero: qué desplegar, cómo interpretarlo y cómo cruzarlo con tu SIEM. Si ya tienes la membersía, lo tienes incluido junto con el resto del catálogo.
Espero que te guste y lo pruebes !!!
Gracias por leerme.