Auditar código con IA: la skill de Cloudflare bajo Hermes Agent
Estimados amigos de Inseguros !!!
Esta semana me he liado a montar algo que llevaba tiempo rondándome: darle «manos» a un agente de IA para que audite código por mí. No para que sustituya al pentester, ojo, que ya sabéis lo que pienso de eso… sino para que se coma el trabajo aburrido de leerse miles de líneas mientras yo pongo el criterio.
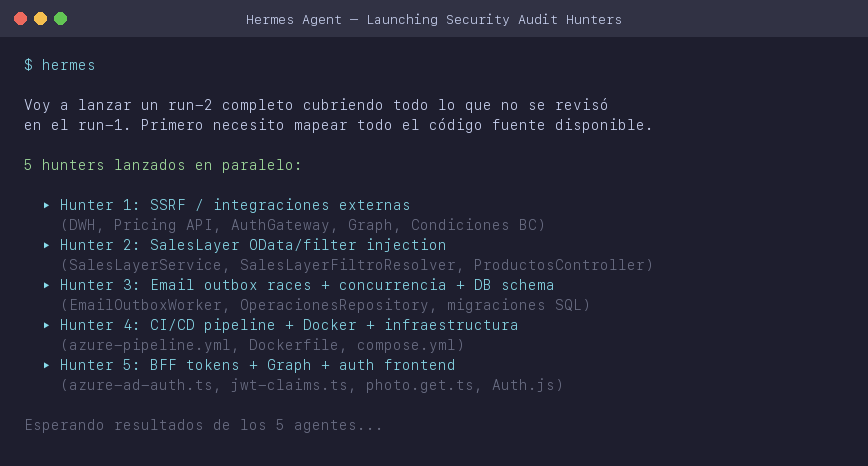
El experimento junta dos piezas: una skill de auditoría de seguridad que ha liberado la gente de Cloudflare, y Hermes, el agente de IA que trabajo ( por cierto, hay un curso de Inteligencia Artificial y agentes) que me hace de «cerebro» y de manos. Vamos a verlo por encima, que el detalle fino lo dejo para el final 🙂
Qué es eso de una «skill» de seguridad
Quitémosle el aura. Una skill no es magia: es básicamente una carpeta con instrucciones muy bien escritas que le dicen al agente cómo hacer un trabajo concreto y por fases.
La de Cloudflare hace auditoría de código fuente. Y aquí el primer matiz importante, porque me lo preguntaron: no audita un dominio. No lanza ataques contra un servidor. Lo que hace es leerse tu repositorio buscando fallos: inyecciones, líos de autenticación, lógica de negocio que hace aguas, secretos olvidados en el código…
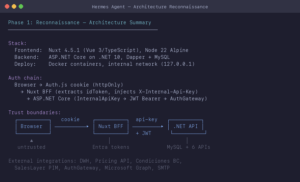
Trabaja por etapas, como lo haría uno a «mano»: primero reconoce la arquitectura, luego caza vulnerabilidades por clases, y al final valida y reporta. Nada de un botón mágico que escupe un PDF.
Cómo se mete bajo Hermes
Aquí está la gracia del montaje. La skill vive por su cuenta en una carpeta del sistema, y a Hermes solo hay que decirle «oye, mira también en ese cajón».
No hay que reinstalar nada raro. Hermes tiene una opción para leer directorios de skills externos, y una vez le apuntas a la carpeta, la skill aparece en su listado como una más. Le dices /reload-skills y ya la ve.
Y aquí un detalle que me gustó: Hermes no está atado a un solo modelo. Puedes tirar con un modelo local en tu propio Mac —privado, gratis, sin que un byte salga de tu máquina— o enchufarle un modelo potente por API cuando la cosa se pone seria.
Os adelanto la conclusión, que la aprendí a base de tortas: para una auditoría de verdad, el modelo local pequeño se queda corto. Alucina, se deja hallazgos por el camino, se lía con las herramientas. Para trastear vale; para entregarle algo a un cliente, no. Ahí toca modelo grande. Al final, el «cerebro» importa tanto como el proceso.
El detalle que casi me la juega: la ejecución
La skill puede hacer dos cosas. Leer el código —lo que llamamos análisis estático— o ejecutarlo de verdad para demostrar que un fallo es real. A esa segunda parte la llamo yo el «RUN».
Y para ejecutar necesitas dos cosas: los entornos del proyecto instalados (en mi caso .NET y Node, porque era una app con front y back) y, sobre todo, un sitio aislado donde correr ese código. Porque estás ejecutando código que estás auditando… y no quieres que te «infecte» tu propio Mac.
La solución elegante es meter la ejecución en un contenedor Docker. Hermes lo permite: sigue viviendo en tu Mac, pero cuando ejecuta comandos lo hace dentro de una cajita cerrada que no ve tu sistema, no lee tus claves y solo toca la carpeta del proyecto que tú le montas.
Es importante tener clara esta configuración, para que luego «vuelvas» a tu estado, por qué… porque TODO lo que ejecute hermes lo hace en el docker, no en tu filesystem… con lo que eso conlleva. si tu docker no tiene salida a internet… si tu docker sólo tiene un espacio de ficheros… etc etc.
Aquí es donde me pegué con la realidad, como siempre. Que si la imagen no traía Node… que si Hermes seguía usando un contenedor viejo y no veía los cambios… que si la arquitectura del binario. Vamos, lo normal cuando montas algo de verdad y no lees sobre ello. Pero una vez cuadra, tienes un agente que restaura dependencias, compila, lanza los tests y valida los hallazgos él solito, todo encerrado en su cajita.
El matiz honesto
¿Sustituye esto a un pentester o a un auditor? No. Y no lo digo por quedar bien.
Estas herramientas agénticas están verdes. Aceleran muchísimo la parte pesada —leerse el código, encadenar herramientas, redactar el borrador—, pero el criterio de qué es un hallazgo real y qué es ruido lo sigues poniendo tú. Me pasó en pruebas paralelas: una web con un 404 personalizado que respondía «200», y el agente reportando cosas que existían… sin darse cuenta de que ahí no había nada. Eso lo pillé yo en dos segundos. La máquina, no.
Así que el uso bueno es este: la IA como acelerador del reconocimiento y como redactora del primer borrador. La validación, el criterio y la firma, tuyas. Ni más ni menos.
Qué te llevas de todo esto
Montar esto no va de saber comandos de Hermes o de Docker. Va de entender el proceso: qué es análisis estático y qué es ejecución, por qué hace falta aislar, y sobre todo por qué la IA sin un humano con criterio detrás te llena el informe de humo.
Y aquí viene la parte honesta. En este post te he contado el proceso por encima, el mapa. Pero el paso a paso completo —cómo se enlaza la skill bajo Hermes, cómo se prepara el contenedor con los entornos, cómo se le dice al agente que ejecute el RUN y valide de verdad, y todas las tortas que me llevé por el camino para que tú no te las lleves— eso lo he dejado documentado entero solo para los miembros de la Comunidad.
No es por hacerme el interesante. Es que ese detalle, con sus comandos y sus trampas, es justo lo que convierte «he leído sobre esto» en «lo tengo montado y funcionando». Y ahí es donde la Comunidad tiene sentido: no es un saco de vídeos, es un sitio donde avanzas de verdad, con rutas para no perderte, directos cada 15 días y gente que va a lo mismo que tú. A tu ritmo, que ya sé que tiempo es lo que no sobra. Si no quieres, pues te lo peleas tu !!!
Tienes la plaza normal a 79 €/mes (o 790 €/año, que son dos meses gratis), sin permanencia.
Y si lo tuyo es tenerlo todo desbloqueado de golpe y para siempre, está el Programa Pro+ por 1.812 € de pago único —catálogo completo, cursos futuros incluidos y bonificable por FUNDAE si tu empresa tira de crédito de formación.
Menos de 3 € al día por dejar de ir a ciegas. Tú verás.
Más información: la Comunidad de SeguridadSI · Programa Pro+ y FUNDAE
Espero que te guste y lo pruebes !!!
Gracias por leerme.